RGPD y gestión de activos digitales: cómo controlar el consentimiento a gran escala
El consentimiento solía ser algo en lo que los equipos de marketing pensaban de vez en cuando. Un formulario firmado aquí. Un correo de aprobación allá. Hoy, ese enfoque ya no funciona.
Las marcas modernas producen contenido a una velocidad impensable hace unos años. Los equipos crean y reutilizan visuales de campaña, publicaciones en redes sociales, imágenes de reclutamiento, fotos de eventos, historias de clientes y clips de vídeo en distintas regiones, equipos y canales. Muchos de estos activos muestran a personas reales, como empleados, clientes, influencers y asistentes a eventos.
Según el RGPD, esas imágenes son datos personales.
Esta realidad ha cambiado el perfil de riesgo de la creación de contenido. Una sola imagen desactualizada reutilizada meses después puede exponer a una organización a sanciones regulatorias, escaladas internas y daños en la confianza en la marca. El riesgo rara vez es intencionado. Suele deberse a la falta de visibilidad, a registros de consentimiento fragmentados o a bibliotecas de activos obsoletas.
Por eso el cumplimiento del RGPD ya no puede quedar fuera del flujo de trabajo de contenido. Los equipos deben integrar el consentimiento en los sistemas que usan a diario, y la gestión de activos digitales desempeña un papel fundamental para hacerlo posible. Al gestionar el consentimiento junto con los activos en lugar de por separado, los equipos convierten el cumplimiento en un proceso repetible en vez de una tarea reactiva.
Esta guía analiza cómo afecta el RGPD a los activos digitales, por qué falla el seguimiento manual del consentimiento y cómo un DAM permite una gobernanza del consentimiento más inteligente a gran escala.
Qué significa realmente el RGPD para los equipos de marketing y de marca
El RGPD suele tratarse como un marco legal, pero para los equipos de marketing es un desafío operativo práctico.
El reglamento exige a las organizaciones tratar los datos personales de forma lícita, transparente y segura. Los datos personales no se limitan a nombres o direcciones de correo electrónico. Las imágenes y los vídeos en los que aparecen personas identificables también entran en esta definición.
Para los equipos de marca y marketing, esto implica tres responsabilidades innegociables.
En primer lugar, los equipos deben obtener un consentimiento claro y documentado antes de usar una imagen, en lugar de suponer o dar por hecho el permiso.
En segundo lugar, el consentimiento debe ser trazable. Los equipos necesitan saber quién aprobó qué, cuándo y en qué condiciones.
En tercer lugar, el consentimiento debe ser revocable. Si una persona retira su permiso, la organización debe poder dejar de usar ese activo y retirarlo de circulación.
Estas obligaciones se aplican independientemente de dónde tenga su sede la empresa. Una marca de fuera de la Unión Europea sigue sujeta al RGPD si trata datos personales de residentes en la UE. Esto es especialmente relevante para marcas globales que realizan campañas internacionales o iniciativas de employer branding.
El reto no es entender las normas. El reto es aplicarlas de forma coherente en miles de activos y en varios equipos.
Por qué las personas identificables cambian la ecuación del cumplimiento
Una imagen pasa a estar regulada por el RGPD en el momento en que se puede identificar a una persona. Esto incluye rostros, rasgos distintivos, identificadores con nombre, uniformes o pistas contextuales que revelen la identidad.
Los equipos de marketing suelen subestimar este riesgo. Una foto de un evento interno. Una imagen de testimonio de cliente reutilizada más tarde. Un banner de reclutamiento con empleados. Con el tiempo, los activos se alejan mucho de su contexto original.
Ser propietario de una imagen no equivale a tener permiso para usarla indefinidamente.
El consentimiento debe corresponderse con el uso. Una foto aprobada para una campaña no cubre automáticamente usos futuros. Sin un sistema que vincule los activos con los datos de consentimiento, estas distinciones se pierden con facilidad.
Por qué el seguimiento tradicional del consentimiento falla a gran escala
La mayoría de las organizaciones empiezan con buenas intenciones. Se recogen formularios de consentimiento. Se archivan correos. Se crean hojas de cálculo. A pequeña escala, puede parecer manejable.
A medida que crece el volumen de contenido, empiezan a aparecer grietas.
Los archivos se almacenan en varias ubicaciones. Los registros de consentimiento están en carpetas desconectadas de los propios activos. Los nuevos miembros del equipo no tienen visibilidad de las aprobaciones anteriores. Los equipos regionales reutilizan contenido sin conocer su alcance original.
Entre los puntos de fallo más comunes se encuentran:
- Registros de consentimiento que no se pueden asociar a imágenes concretas
- Aprobaciones caducadas que se siguen considerando válidas
- Activos copiados en nuevas campañas sin revisión
- Retiradas de consentimiento que nunca llegan a todos los que usan el contenido
El seguimiento manual del consentimiento se convierte en un multiplicador de riesgos. A medida que crecen las bibliotecas de activos, aumenta el riesgo de errores, las campañas se vuelven más difíciles de gestionar y la expansión a nuevos mercados añade aún más complejidad.
El coste de gestionar mal el consentimiento
Las consecuencias de una mala gestión del consentimiento no son teóricas.
Las multas regulatorias pueden ser cuantiosas, pero el daño reputacional suele ser aún más profundo. El escrutinio público en torno a la privacidad de los datos se ha intensificado. Se espera que las marcas actúen con responsabilidad, no a la defensiva.
A nivel interno, los fallos de consentimiento también generan fricción. Los equipos legales pasan de ser aliados a ser un obstáculo. El marketing se ralentiza. La confianza entre equipos se deteriora.
El cumplimiento deja de ser una responsabilidad compartida y se convierte en una fuente de tensión.
Cómo cambia la gestión de activos digitales el cumplimiento del RGPD
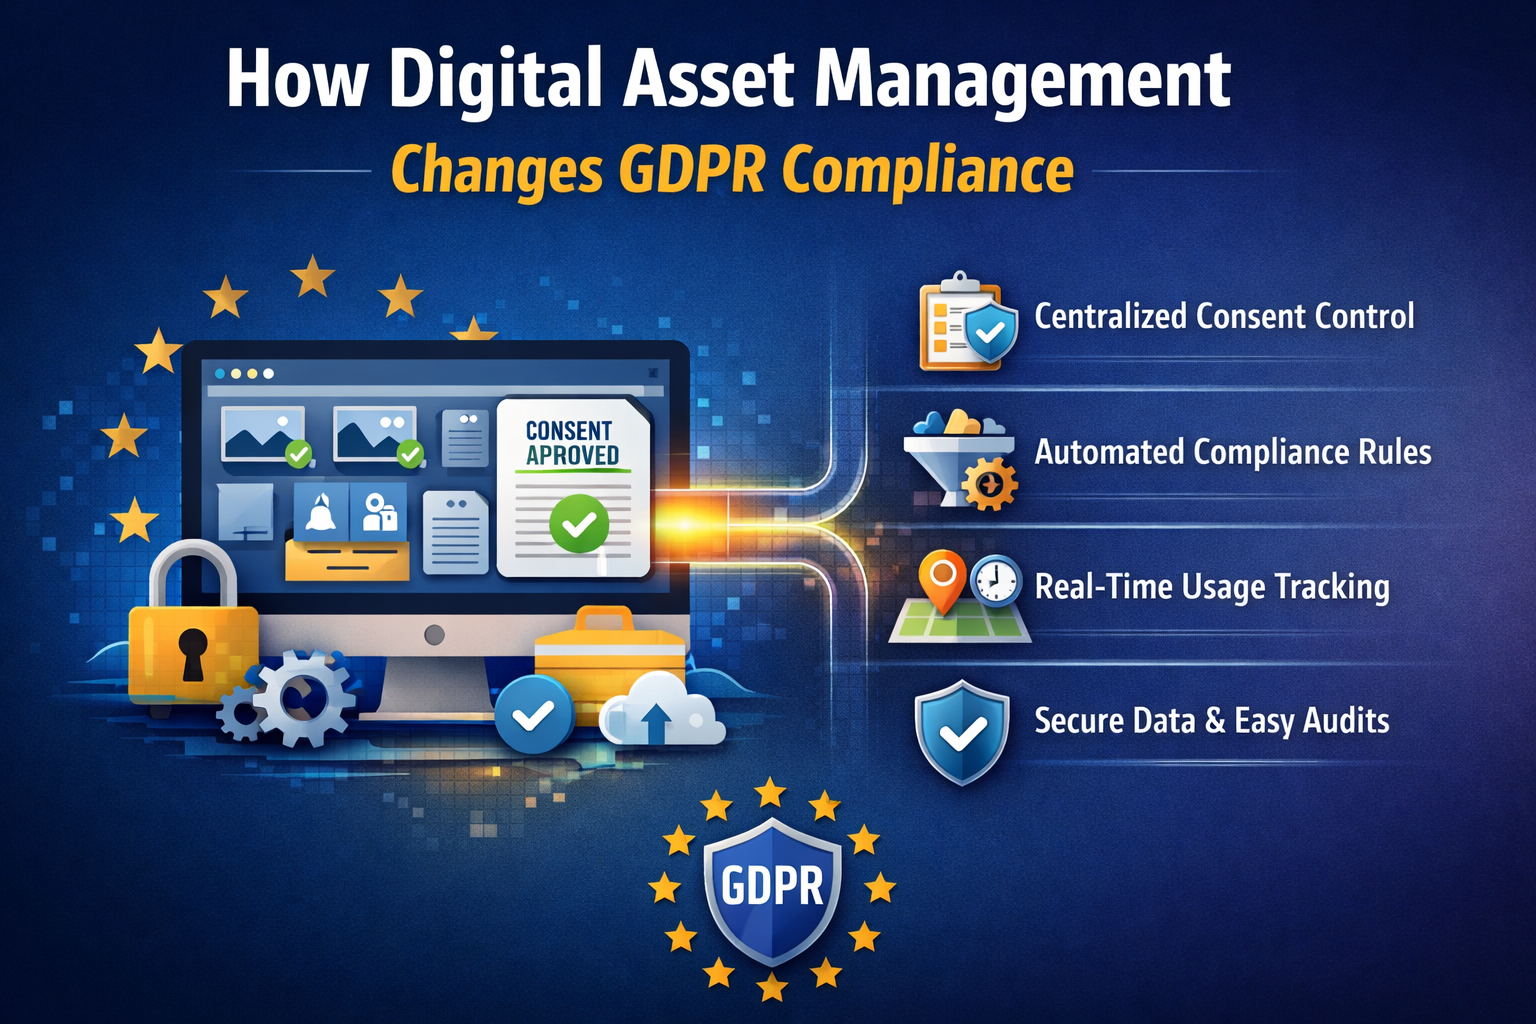
La gestión de activos digitales transforma el cumplimiento del RGPD de una obligación manual en una capacidad a nivel de sistema.
En esencia, un sistema DAM centraliza los activos. Pero las plataformas DAM modernas van más allá. Vinculan contexto, reglas y gobernanza directamente al contenido.
Cuando la información de consentimiento se almacena junto con los activos, varias cosas cambian de inmediato.
Los equipos ganan visibilidad. Cualquiera que use una imagen puede ver si está aprobada, restringida o caducada.
Se reduce el riesgo. Los activos que no cumplen la normativa se marcan o quedan no disponibles por defecto.
El cumplimiento se vuelve proactivo. Los problemas se previenen antes de publicar el contenido, no se descubren después.
Un DAM convierte el RGPD de un ejercicio de vigilancia en una salvaguarda operativa.
Qué hace realmente un gestor de RGPD dentro de un DAM
Un gestor de RGPD dentro de un sistema DAM conecta a las personas con el contenido de forma responsable.
Los detalles del consentimiento se vinculan directamente a las personas que aparecen en un activo. El estado de aprobación es claro. Las condiciones de uso están documentadas. La retirada del consentimiento activa salvaguardas automáticas.
En lugar de depender de la memoria o de comprobaciones manuales, los equipos trabajan dentro de un sistema que aplica el cumplimiento de forma discreta en segundo plano.
Este enfoque reduce la dependencia de una supervisión constante. Permite que los equipos de marketing avancen con rapidez mientras cumplen la normativa desde el diseño.
Integrar el consentimiento en la creación de contenido diaria
El cumplimiento falla con más frecuencia cuando queda fuera de los flujos de trabajo diarios.
Si los equipos tienen que detenerse, consultar sistemas separados o esperar aprobaciones cada vez que crean contenido, acabarán tomando atajos. No por negligencia, sino por presión.
Integrar el consentimiento en la creación de contenido elimina esta fricción.
- Cuando las plantillas solo permiten activos aprobados.
- Cuando las bibliotecas muestran por defecto imágenes que cumplen la normativa.
- Cuando la retirada del consentimiento restringe automáticamente el uso.
Los equipos pueden centrarse en la creatividad en lugar de en la ansiedad por el cumplimiento.
Los equipos locales ganan confianza para crear contenido de forma independiente. Los equipos centrales mantienen la gobernanza sin microgestión. La supervisión legal se vuelve estructurada en lugar de reactiva.
Aquí es donde el DAM va más allá del almacenamiento y se convierte en un motor de cumplimiento.
Reducir el riesgo mientras se escala el contenido de marca a nivel global
A medida que las marcas se expanden a nuevos mercados, la reutilización de contenido se convierte a la vez en una fortaleza y en un riesgo.
Una imagen de campaña creada para una región suele acabar en publicaciones en redes sociales, páginas de reclutamiento, presentaciones internas y materiales de socios de todo el mundo. Sin un sistema claro que controle los límites del consentimiento, esta reutilización crea brechas de cumplimiento silenciosas.
Distintas regiones pueden operar bajo diferentes interpretaciones legales, expectativas culturales o políticas internas. Lo que es aceptable en un mercado puede requerir aprobaciones adicionales en otro. Cuando los activos circulan libremente sin contexto, esos matices desaparecen.
La gestión de activos digitales aporta estructura sin frenar el crecimiento.
Los equipos centrales mantienen visibilidad sobre cómo se usan los activos, los equipos regionales acceden al contenido autorizado para su mercado y el sistema aplica las restricciones automáticamente sin depender de recordatorios ni documentación.
En lugar de limitar la creatividad, el DAM permite escalar con confianza. Los equipos saben que usan los activos de forma responsable, incluso cuando trabajan con rapidez más allá de las fronteras.
Preparados para auditorías sin prisas de última hora
Las auditorías rara vez fallan porque a una empresa le falten buenas intenciones. Fallan porque las pruebas están dispersas.
Los reguladores esperan que las organizaciones demuestren cómo recogen el consentimiento, cómo lo almacenan de forma segura y cómo gestionan las retiradas con responsabilidad. Esta información debe ser accesible, precisa y trazable.
Cuando los registros de consentimiento se encuentran dentro de un sistema DAM, estar preparado para una auditoría pasa a formar parte de las operaciones habituales.
El sistema vincula el historial de consentimiento directamente a los activos, registra dónde y cuándo se usa el contenido y documenta las retiradas para que los equipos puedan aplicarlas de inmediato. No hay carreras de última hora para reconstruir decisiones a partir de correos y hojas de cálculo.
La preparación de auditorías pasa de ser una gestión de crisis a una verificación rutinaria.
La gobernanza del consentimiento como parte de la confianza en la marca
Las marcas suelen tratar el cumplimiento como una obligación defensiva, pero en realidad genera confianza activamente. El público presta cada vez más atención a cómo usan las marcas sus datos y su imagen, los empleados esperan que las marcas traten sus imágenes con cuidado y los socios buscan un comportamiento responsable. Cuando las marcas integran la gobernanza del consentimiento en sus flujos de trabajo de activos, envían un mensaje claro y creíble. Esta marca valora a las personas, no solo el rendimiento.
El uso responsable de los activos protege mucho más que la posición legal. Protege la reputación de la marca, refuerza la cultura interna y consolida la credibilidad en cada punto de contacto con clientes y empleados.
La confianza se construye en silencio, mediante un comportamiento coherente a lo largo del tiempo. La gestión del consentimiento desempeña un papel sutil pero fundamental en ese proceso.
El software DAM como estrategia de RGPD a largo plazo
El cumplimiento del RGPD es una responsabilidad continua que evoluciona a medida que cambian las normativas, crecen los volúmenes de contenido, cambian los equipos y se abren nuevos mercados.
Tratar el cumplimiento como una lista de verificación estática conduce a riesgos recurrentes.
La gestión de activos digitales proporciona una base a largo plazo para la gobernanza del consentimiento. Evoluciona junto con las estrategias de contenido, escala con los equipos en crecimiento y da soporte a futuros requisitos de privacidad sin tener que reinventarse constantemente.
Al convertir el consentimiento en parte de la gestión diaria de activos, las organizaciones pasan de un cumplimiento reactivo a una gobernanza proactiva.
El cumplimiento deja de ser algo que preocupa a los equipos y pasa a ser algo de lo que se encarga el sistema.
Conclusión: un cumplimiento que avanza tan rápido como tu marca
El cumplimiento del RGPD no tiene por qué frenar la creatividad ni complicar la producción de contenido. Cuando los equipos integran la gestión del consentimiento en la gestión de activos digitales, el cumplimiento pasa a formar parte de su trabajo diario.
Al conectar los activos con una gobernanza del consentimiento clara, las marcas reducen el riesgo, mejoran la visibilidad y protegen la confianza a gran escala. Un DAM transforma el RGPD de una obligación reactiva en una salvaguarda proactiva para la marca.
A medida que el contenido se mueve cada vez más rápido y llega cada vez más lejos, una gestión responsable de los activos garantiza que tu marca avance con confianza.
Preguntas frecuentes
¿Qué es el RGPD y cómo afecta a la gestión de activos digitales?
El RGPD es un reglamento de privacidad de datos de la Unión Europea que regula cómo se recogen, tratan y almacenan los datos personales. En el contexto de la gestión de activos digitales, esto incluye imágenes y vídeos en los que aparecen personas identificables. Las organizaciones deben hacer un seguimiento del consentimiento, documentar los derechos de uso y respetar las retiradas en cada activo afectado.
¿Por qué es arriesgado gestionar el consentimiento manualmente para los equipos de marketing?
El seguimiento manual del consentimiento depende de registros fragmentados, de la memoria y de procesos informales. A medida que crecen las bibliotecas de contenido, este enfoque se vuelve propenso a errores. Los equipos pueden reutilizar sin saberlo activos que no cumplen la normativa, lo que genera exposición regulatoria y riesgo reputacional.
¿Cómo ayuda el software DAM a cumplir el RGPD?
El software DAM centraliza los activos y los conecta con los datos de consentimiento. Ofrece visibilidad sobre el estado de aprobación, aplica las reglas de uso y mantiene registros de auditoría. Esto permite a los equipos crear contenido con confianza sin dejar de cumplir la normativa.
¿Por qué es importante integrar el consentimiento en el DAM para la confianza en la marca?
Cuando las marcas integran la gobernanza del consentimiento directamente en sus flujos de trabajo de activos, demuestran respeto por las personas y asumen la responsabilidad de cómo se usa el contenido. Este enfoque genera confianza entre el público, los empleados y los socios, a la vez que reduce el riesgo legal y operativo.